Что такое Stingrai
Stingrai – сервис для тестирования на взломы, который помогает компаниям выявлять уязвимости в приложениях, сетях, облачных средах и рабочих процессах до того, как ими воспользуются злоумышленники. Компания имитирует реальные атаки, не ограничиваясь запуском автоматических сканеров: к проектам подключаются пентестеры, а результаты публикуются через платформу PTaaS.
Сервис предлагает проверки веб-, мобильных, API- и ИИ-приложений, а также внутренних и внешних сетей, Active Directory, Wi‑Fi и облачной инфраструктуры. Отдельно доступны фишинговые кампании, оценка физической безопасности и симуляция действий противника. Такой набор подойдёт организациям, которым важно проверить не один сайт, а сразу несколько возможных путей проникновения.
У Stingrai есть аккредитация CREST и её пентесты используют при подготовке к требованиям SOC 2, ISO 27001, CMMC, PCI DSS и HIPAA. После завершения работ клиент получает технический отчёт и подписанное аттестационное письмо с описанием объёма проверки, методологии и результатов повторного тестирования.
Главная особенность Stingrai – сочетание ручного пентеста, платформы PTaaS и агента Snipe для автономного тестирования веб-приложений. В PTaaS можно в реальном времени видеть подтверждённые находки, передавать их в Jira или GitHub и запрашивать повторную проверку исправлений.
Ключевые возможности Stingrai
Тестирование веб-, мобильных, API- и ИИ-приложений
Stingrai проверяет веб-приложения, мобильные приложения, API и ИИ-приложения. В этом направлении сервис ищет недостатки бизнес-логики, проблемы авторизации и риски из списка OWASP Top 10. Это позволяет оценить не только очевидные технические ошибки, но и сценарии, при которых приложение работает не так, как предполагали разработчики.
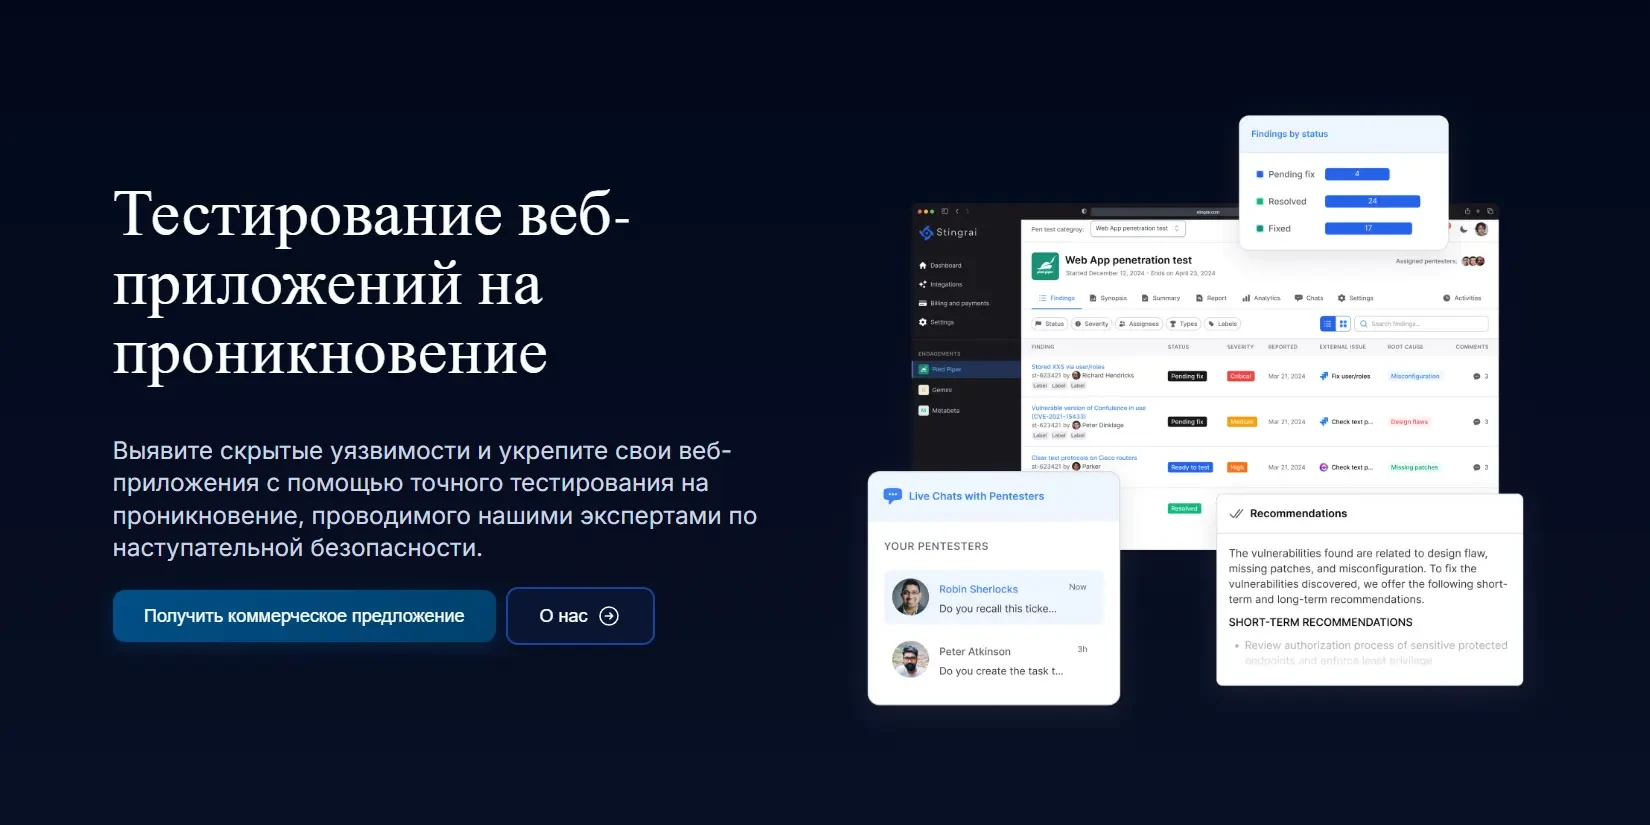
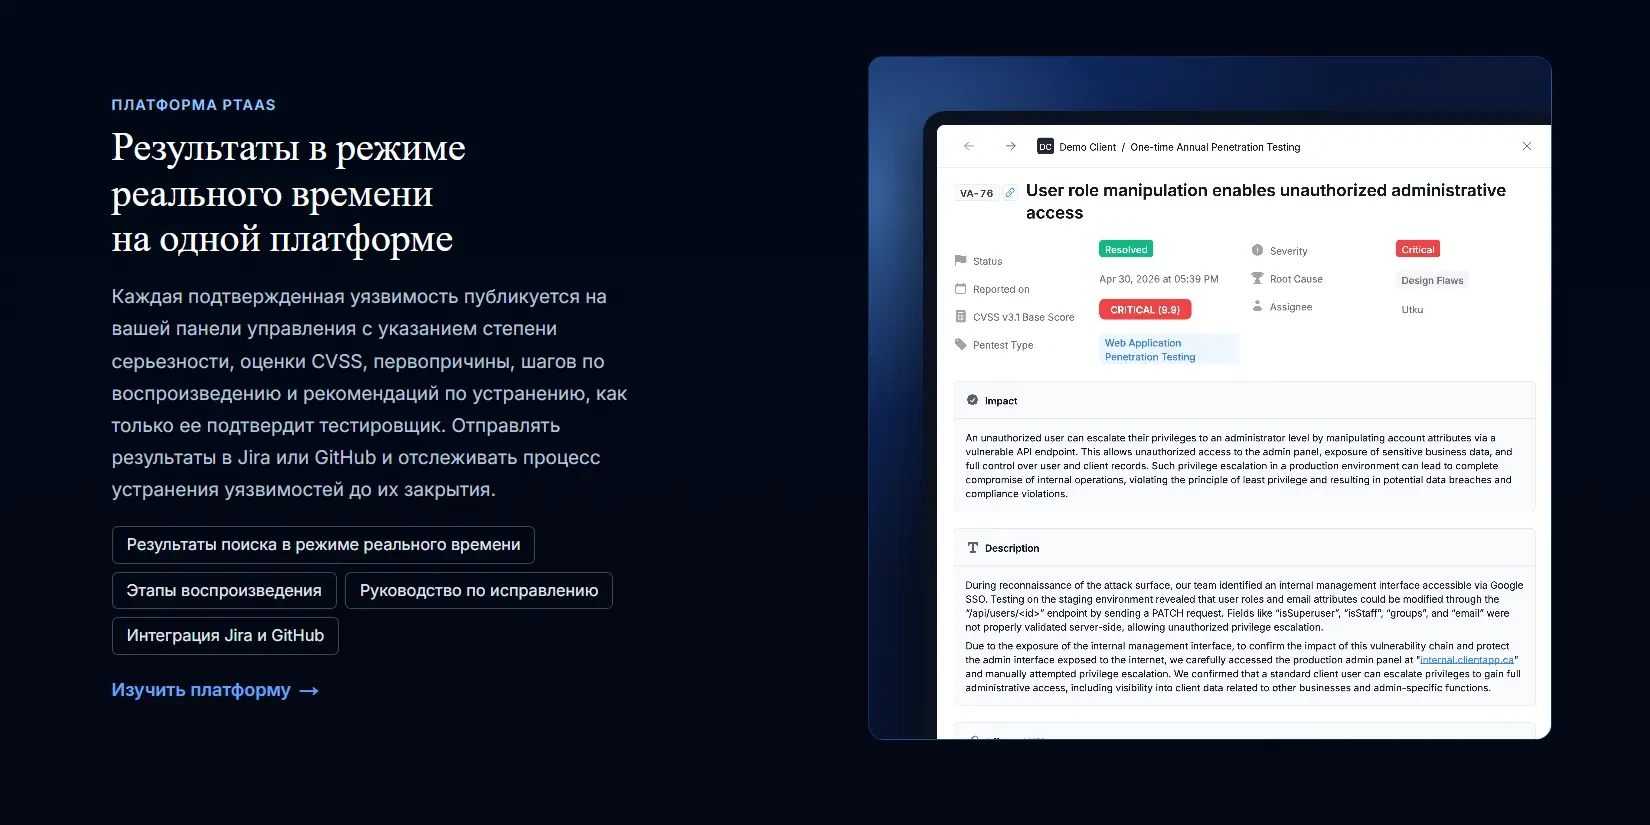
Например, проверка может обнаружить ситуацию, когда пользователь из-за ошибки в правах получает доступ к чужим данным или выполняет операцию, на которую у него не должно быть разрешения. После подтверждения находка появляется на панели PTaaS с уровнем серьёзности, CVSS-оценкой, описанием первопричины и шагами воспроизведения.
Автономный агент Snipe
Snipe – агент для автономного пентеста веб-приложений. Он находит сложные ошибки и работает совместно с пентестерами компании. Иными словами, Snipe позиционируется не как полностью самостоятельная замена специалисту, а как часть процесса тестирования.
Такой подход может пригодиться команде, которой нужно совместить автоматизированный поиск проблем с проверкой результатов человеком. Агент может участвовать в оценке веб-приложения, а пентестер затем подтверждает найденную уязвимость перед публикацией в PTaaS.
Проверка сетей и облачных сред
Stingrai проводит тестирование внутренних и внешних сетей, Active Directory, Wi‑Fi и облачных сред. Цель таких работ – найти пути атаки и уязвимости в инфраструктуре компании. В фокусе находятся доступы, сетевые сегменты, конфигурации и возможное перемещение атакующего внутри среды.
Внешний пентест может показать, какие публично доступные сервисы создают точку входа для злоумышленника. Внутренняя проверка помогает оценить последствия ситуации, при которой атакующий уже получил доступ к корпоративной сети.
Фишинговые кампании и оценка физической безопасности
В направлении социальной инженерии Stingrai предлагает фишинговые кампании и оценки физической безопасности. Эти услуги предназначены для измерения и повышения осведомлённости сотрудников: проверяется не код и не сетевая конфигурация, а вероятность того, что человек окажется слабым звеном в защите.
Контролируемая фишинговая кампания позволяет оценить реакцию сотрудников на подозрительные письма. Оценка физической безопасности может касаться рисков, связанных с доступом к помещениям или оборудованию.
Red Teaming и Purple Teaming
Stingrai проводит симуляцию противника, включая Red Teaming и Purple Teaming. Этот формат предназначен для проверки того, насколько эффективно организация обнаруживает и останавливает реалистичные действия атакующего.
Red Teaming помогает понять, какие действия злоумышленника остаются незамеченными. Purple Teaming объединяет атакующую и защитную стороны, чтобы улучшить обнаружение угроз, правила мониторинга и порядок реагирования на инциденты.
PTaaS-платформа и повторное тестирование
PTaaS-платформа Stingrai собирает результаты пентеста в одном рабочем пространстве. После подтверждения уязвимости на панели появляются её серьёзность, CVSS-оценка, первопричина, шаги воспроизведения и рекомендации по устранению. Команде не нужно ждать финального отчёта, чтобы начать исправлять часть проблем.
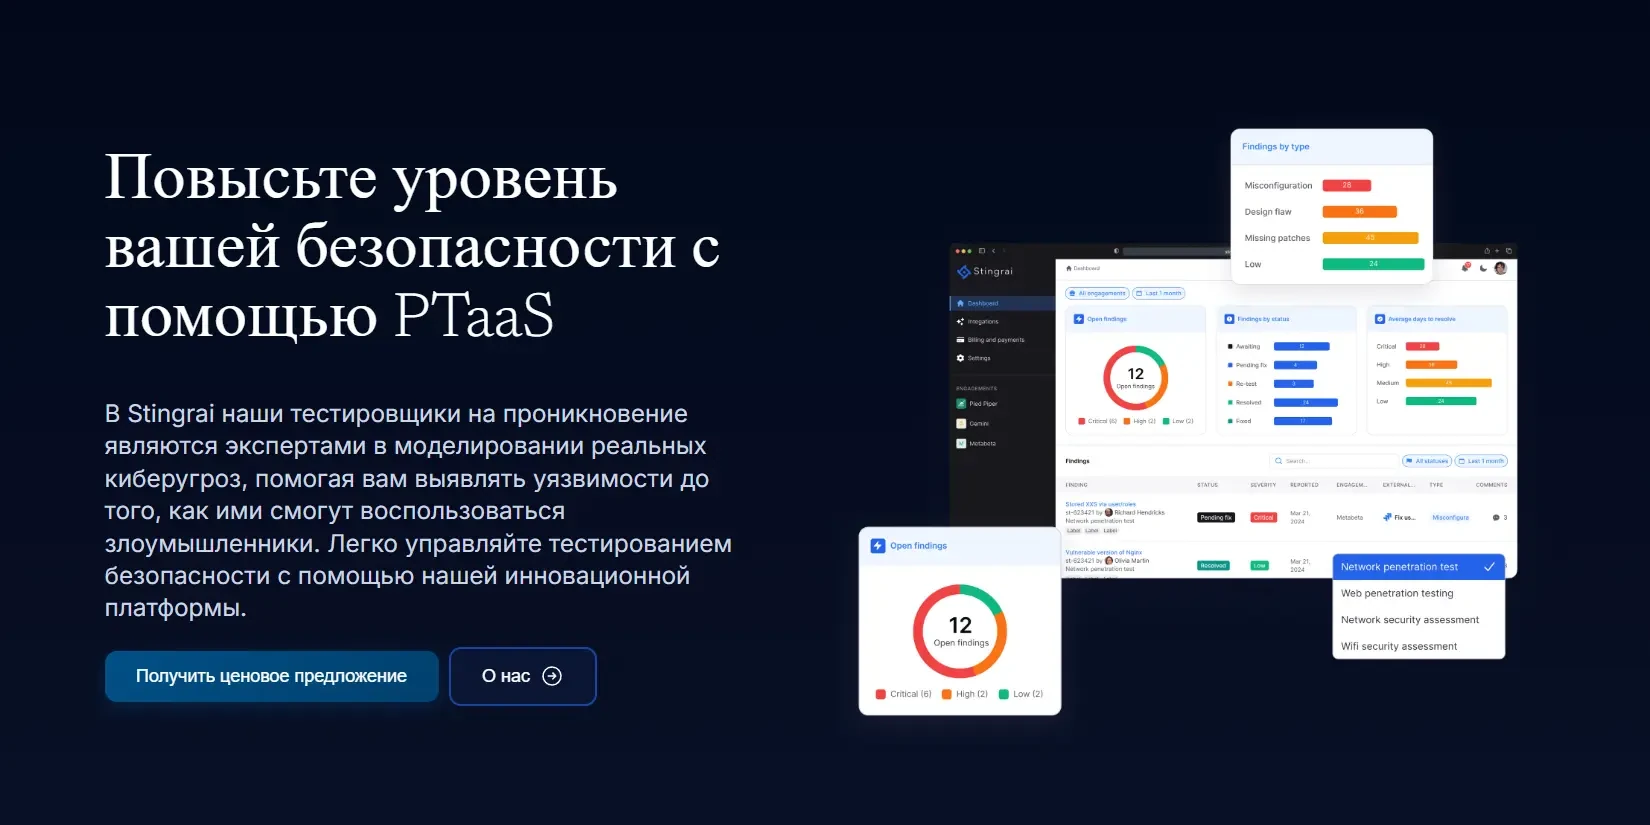
Находки можно отправлять в Jira или GitHub и отслеживать их устранение до завершения проекта. После исправления инженер передаёт задачу на повторную проверку, а пентестер подтверждает, что проблема устранена.
Отчётность для аудита
По итогам пентеста Stingrai предоставляет краткое резюме для руководства, подробные технические выводы для инженеров и подписанное аттестационное письмо. В письме подтверждаются объём работ, методология и результаты повторного тестирования.
Техническая часть отчёта включает приоритетные находки, фактические данные, шаги воспроизведения и рекомендации по исправлению. Эти материалы можно использовать при подготовке к SOC 2, ISO 27001, PCI DSS, HIPAA и другим требованиям.
Условия использования Stingrai
Stingrai публикует фиксированные цены для тестирования одного веб-приложения и его API. Стоимость указана в долларах США, если не указано иное.
Для нескольких веб-приложений, расширенного охвата или непрерывного тестирования необходимо запросить индивидуальный расчёт. Для автономного пентеста действует гарантия: если не найдено уязвимостей высокого или критического уровня, платить не нужно.
| Функция | Autonomous Pentest | Hybrid Pentest | Enterprise |
|---|---|---|---|
| Стоимость | $3,000 | $6,800 | По запросу |
| Формат оплаты | Разово | Не указано | Индивидуально |
| Объём работ | Одно веб-приложение и API | Одно веб-приложение и API | Полная поверхность атаки |
| Автономное тестирование Snipe | Да | Да | Доступно |
| Пентест веб-приложения и API | Да | Да | Доступно |
| OWASP Top 10 | Да | Да | Не указано |
| Проверка бизнес-логики и авторизации | Да | Да | Не указано |
| Ролевое тестирование доступа | Да | Да | Не указано |
| Автоматические ретесты | Да | Да | Не указано |
| AutoFix PRs | Да | Не указано | Не указано |
| Ручное тестирование | – | Да | Доступно |
| Сертифицированные пентестеры | – | Да | Да |
| Проверка находок экспертами | – | Да | Да |
| Цепочки уязвимостей и боковое перемещение | – | Да | Доступно |
| 12 ежемесячных AI-сканирований уязвимостей | – | Да | Не указано |
| PTaaS-портал с Jira и Slack | – | Да | Доступно |
| Тестирование сетей, Active Directory и Wi-Fi | – | – | Доступно |
| Социальная инженерия | – | – | Доступно |
| Red Teaming и Purple Teaming | – | – | Доступно |
| Непрерывное тестирование при каждом релизе | – | – | Доступно |
| Гарантия «нет High или Critical Finding – не платите» | Да | – | – |
Бесплатные и пробные тарифы на странице цен Stingrai не указаны.
Часто задаваемые вопросы
Что такое Stingrai?
Stingrai – сервис для тестирования на взлом, который помогает выявлять уязвимости в приложениях, сетях, облачных средах и рабочих процессах. Проверки проводят пентестеры, а подтверждённые результаты доступны через PTaaS-платформу. Для автономного тестирования веб-приложений сервис также включает агента Snipe.
Для чего нужен Stingrai?
Stingrai нужен, чтобы находить слабые места до того, как их смогут использовать злоумышленники. Сервис позволяет проверить безопасность веб-, мобильных, API- и ИИ-приложений, а также инфраструктуры, сотрудников и процессов реагирования на атаки. Результаты можно использовать для устранения проблем и подготовки материалов к аудиту.
Кому подойдет Stingrai?
Сервис может подойти компаниям, которым необходимо проверить несколько направлений безопасности: приложения, сети, Active Directory, Wi‑Fi или облачную инфраструктуру. Он также будет полезен командам безопасности, инженерам и специалистам по комплаенсу, которым нужны технические отчёты и подтверждение проведённого пентеста для аудиторов или клиентов.
Какие возможности Stingrai предлагает для проверки безопасности?
Возможности Stingrai включают пентест веб-, мобильных, API- и ИИ-приложений, проверку внутренних и внешних сетей, облачных сред, Active Directory и Wi‑Fi. Дополнительно доступны фишинговые кампании, оценка физической безопасности, Red Teaming и Purple Teaming. Подтверждённые уязвимости публикуются в PTaaS с описанием, CVSS-оценкой и шагами воспроизведения.
Как пользоваться Stingrai после обнаружения уязвимости?
Подтверждённая находка появляется в PTaaS-платформе с уровнем серьёзности, причиной проблемы, инструкцией по воспроизведению и рекомендациями по исправлению. Её можно передать в Jira или GitHub, чтобы включить устранение уязвимости в рабочий процесс разработки. После исправления повторную проверку можно запросить в один клик.
Включено ли повторное тестирование в Stingrai?
Да, повторное тестирование включено в каждый проект без отдельной оплаты. Исправление проверяет пентестер, который обнаружил проблему, после чего он отмечает уязвимость как устранённую. Запрос на повторную проверку отправляется через платформу.
Какие документы предоставляет Stingrai по итогам пентеста?
По завершении работ клиент получает краткое резюме для руководства, технический отчёт для инженеров и подписанное аттестационное письмо. В документах указываются объём проверки, методология, приоритетные находки и результаты повторного тестирования. Такие материалы могут использоваться при подготовке к SOC 2, ISO 27001, CMMC, PCI DSS и HIPAA, но не гарантируют успешное прохождение аудита.
Есть ли бесплатный тариф Stingrai?
Нет, бесплатного тарифа нет.
Сколько стоит Stingrai?
От $3,000.
Чем Stingrai отличается от автоматического сканера уязвимостей?
Сервис описывает свои проверки как имитацию реальных атак с участием пентестеров, а не только запуск автоматических сканеров. Это позволяет анализировать ошибки бизнес-логики, авторизации и возможные пути развития атаки в инфраструктуре. Агент Snipe применяется как часть процесса автономного тестирования веб-приложений, а находки перед публикацией в PTaaS подтверждаются специалистами.